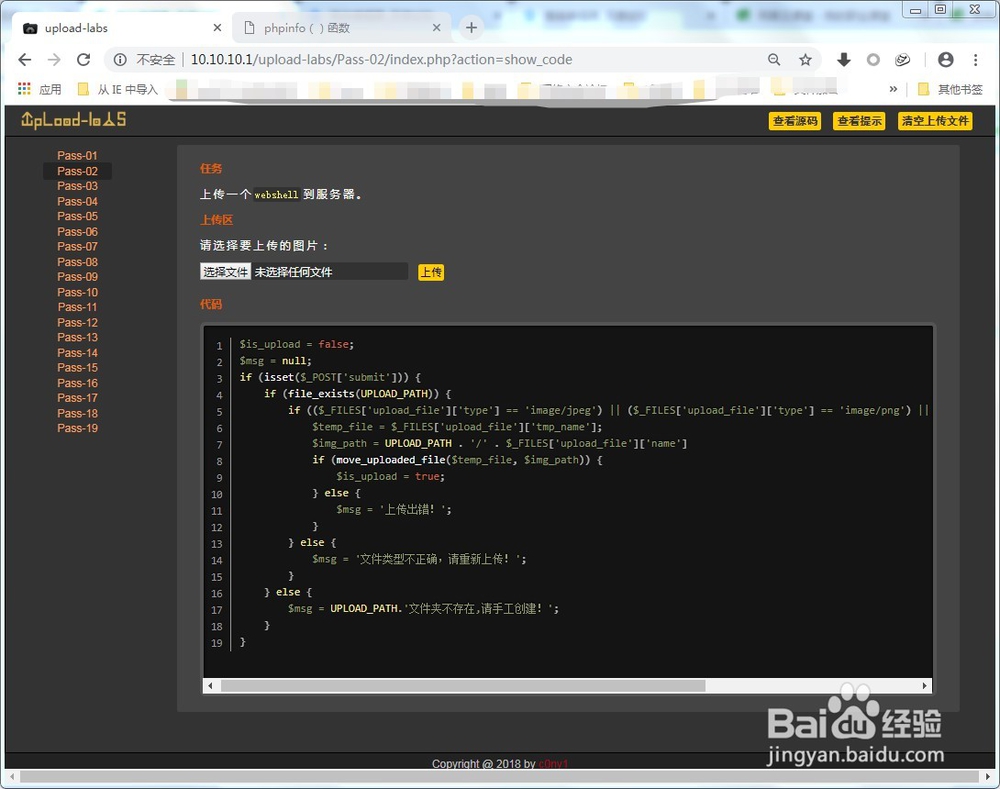
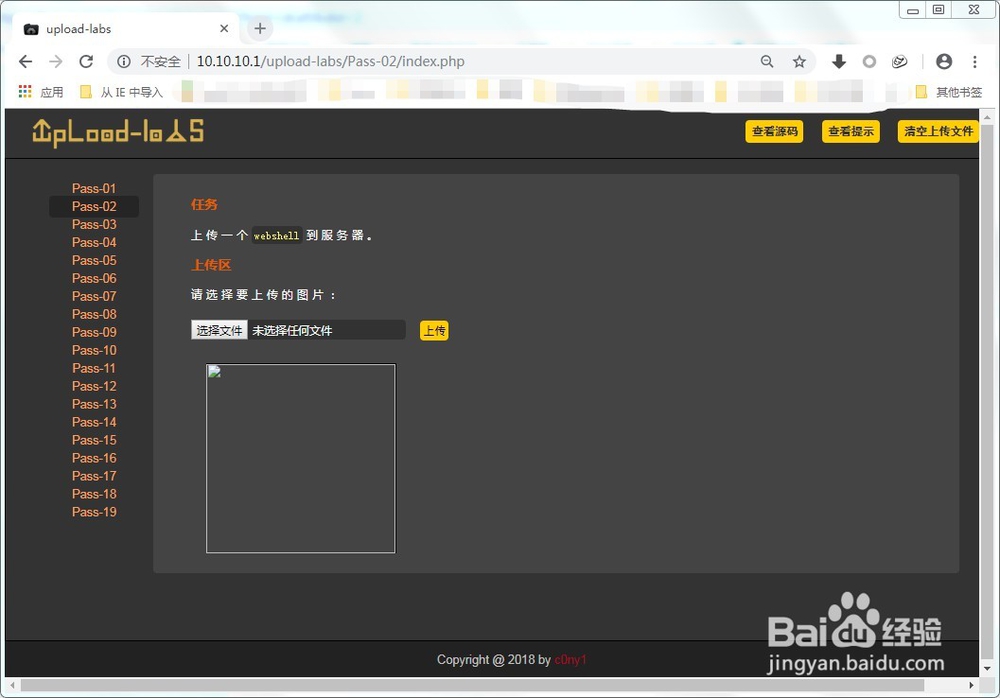
1、安装phpstudy环境,将upload-labs环境放入php网站根目录下,访问如下图:

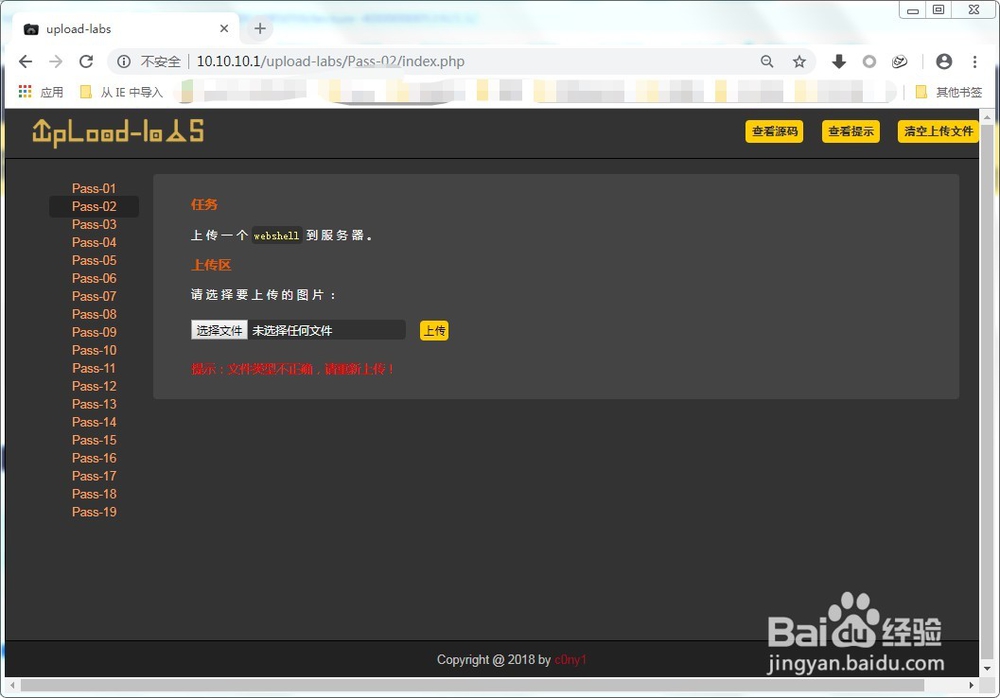
2、上传phpinfo.php的文件,提示文件类型不正确,请重新上传。
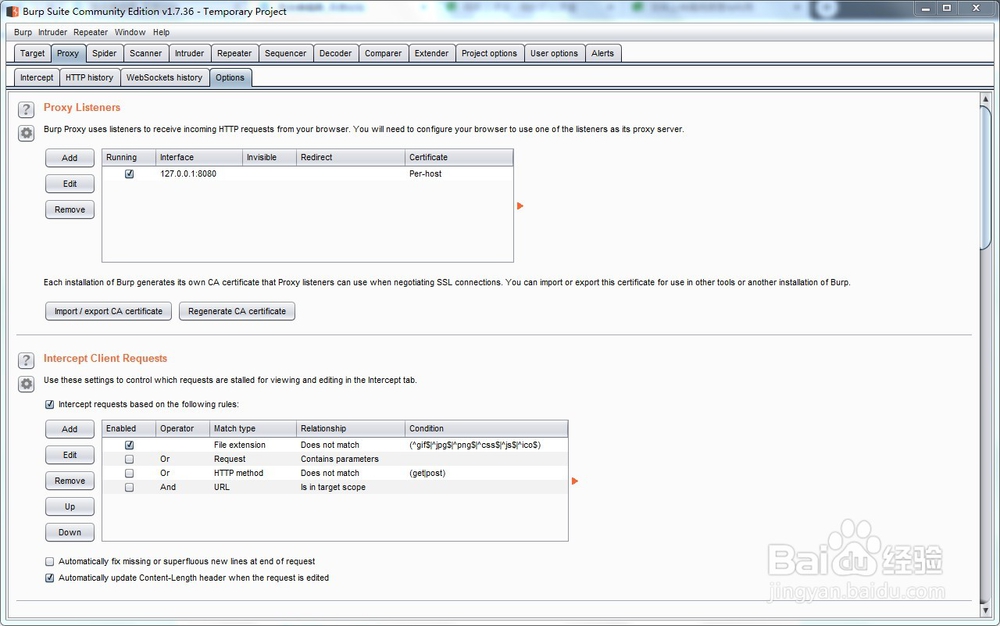
3、打开Burp Suite默认代理端口127.0.0.1:8080,intercept标签中开启数据拦截功能intercept is on。
4、chrome浏览器代理设置,127.0.0.1:8080,这里我使用的是SwitchyOmega插件进行快速设置。

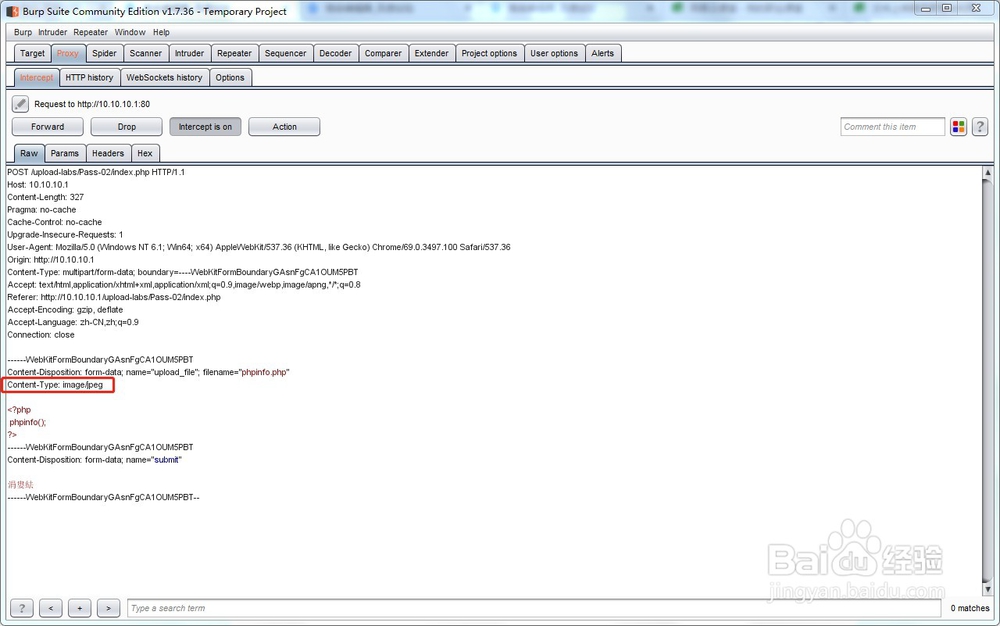
5、重新选择phpinfo.php文件进行上传,Burp Suite拦截到文件上传数据包。

6、将拦截数据包中的content-type:application/octet-stream更改为content-type:image/jpeg,点击forward转发。
7、查看上传网页界面,发现文件已经上传成功。
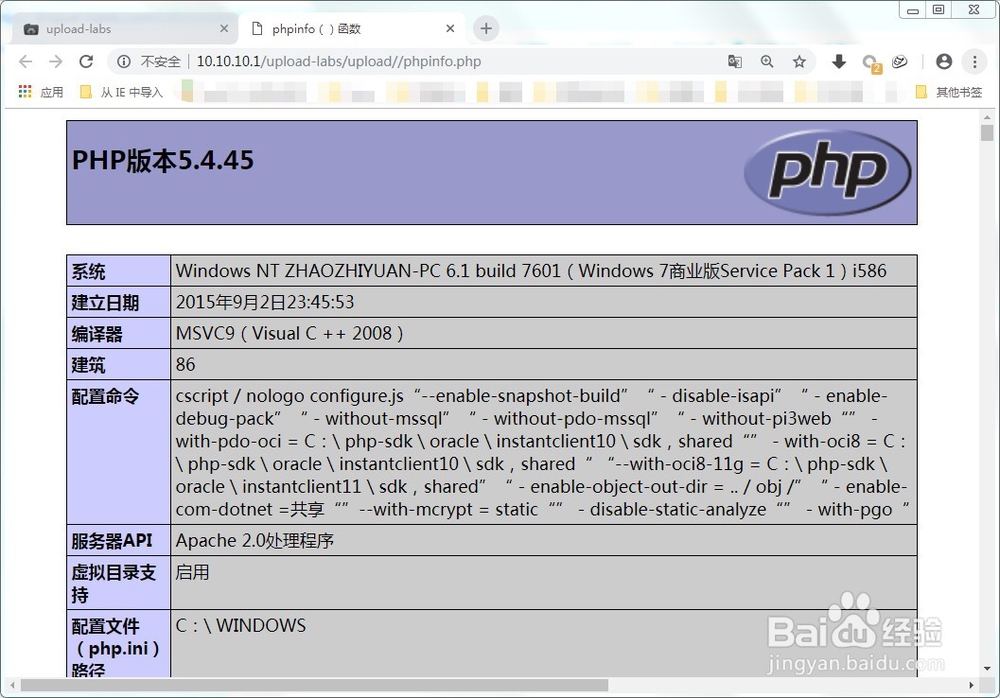
8、在文件上传框,点击右键复制图像地址,在新的浏览器进行粘贴访问,如下图执行了phpinfo.php的代码。
9、查看一下MIME检测的源代码。